
Wdrożenie ISO/IEC 27001 i przygotowanie do certyfikacji
Wdrożenie ISO/IEC 27001 zaczyna się od ustalenia zakresu systemu zarządzania bezpieczeństwem informacji (SZBI), odpowiedzialności i sposobu oceny ryzyka.
W Idealdata porównujemy istniejące praktyki z wymaganiami normy, pomagamy zaplanować działania i wdrożyć zasady, które da się stosować oraz sprawdzać. Wynikiem pracy ma być działający system, a nie sam komplet wzorów dokumentów.
Prace obejmują analizę luk, ocenę i postępowanie z ryzykiem, dobór zabezpieczeń, deklarację stosowania (SoA), dokumentację, szkolenia oraz przygotowanie audytu wewnętrznego i przeglądu kierownictwa. Zakres zależy od procesów i usług organizacji. Certyfikacja jest odrębną decyzją i wymaga audytu niezależnej jednostki certyfikującej; samo wdrożenie normy nie stanowi certyfikatu ani automatycznego potwierdzenia zgodności z KRI lub KSC.
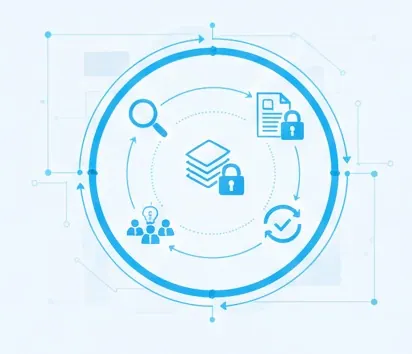
Etapy wdrożenia ISO/IEC 27001
Najpierw ustalamy zakres SZBI i sprawdzamy, które wymagania oraz praktyki są już spełnione. Następnie organizacja ocenia ryzyko, podejmuje decyzje o postępowaniu z nim i dokumentuje dobór zabezpieczeń w SoA. Pomagamy wdrożyć procesy, przygotować osoby odpowiedzialne i zebrać dowody działania. Audyt wewnętrzny oraz przegląd kierownictwa wskazują, co poprawić przed ewentualnym audytem certyfikacyjnym. Każdy etap ma uzgodniony rezultat i właściciela po stronie organizacji.
Zapytaj o wdrożenie
Audyt wewnętrzny i przygotowanie do certyfikacji
Audyt wewnętrzny sprawdza ustalone kryteria, zakres SZBI i dowody stosowania zasad. Może ujawnić niezgodności w ocenie ryzyka, zarządzaniu dostępem, ciągłości działania lub nadzorze nad dostawcami. Raport zawiera ustalenia, dowody i zalecenia, które organizacja może zamknąć przed audytem certyfikacyjnym. Audyt prowadzony przez Idealdata nie jest audytem certyfikacyjnym; ten przeprowadza odrębna jednostka certyfikująca.
Zapytaj o audytPodstawa zakresu: ISO/IEC 27001:2022. Dobór zabezpieczeń i rolę deklaracji stosowania wyjaśnia materiał grupy praktyk audytowych ISO. Jeśli system już działa, sprawdź zakres audytu SZBI.
Droga do certyfikacji ISO/IEC 27001
| Faza | Kto odpowiada | Efekt |
|---|---|---|
| Analiza luk (gap analysis) | Idealdata + zespół klienta | Ocena stanu obecnego i lista priorytetów |
| Wdrożenie SZBI | Idealdata (metodyka, dokumentacja) + klient (procesy) | Działający system zarządzania bezpieczeństwem informacji |
| Audyt wewnętrzny | Idealdata lub audytor wewnętrzny klienta | Raport z niezgodnościami przed audytem zewnętrznym |
| Przegląd zarządczy | Kierownictwo organizacji | Formalna akceptacja ryzyka i decyzje doskonalące |
| Audyt certyfikacyjny (etap 1 i 2) | Akredytowana jednostka certyfikująca | Certyfikat po pozytywnym audycie; zwykle trzyletni cykl nadzoru |
| Audyty nadzoru | Akredytowana jednostka certyfikująca | Utrzymanie ważności certyfikatu |
Wdrożenie ISO/IEC 27001 i przygotowanie do certyfikacji
Najczęściej zadawane pytania
Ile kosztuje wdrożenie ISO/IEC 27001?
Kto wydaje certyfikat ISO/IEC 27001?
Jak długo obowiązuje certyfikat?
Czy ISO/IEC 27001 pomaga w zgodności z NIS2 i KSC?
ISO/IEC 27001
Umów się na bezpłatną konsultację
Opisz krótko swoją sytuację — odpowiemy z propozycją zakresu i terminu. Konsultacja wstępna jest bezpłatna i do niczego nie zobowiązuje.