
Ataki phishingowe – jak nie dać się złapać.
- Dariusz Dziosa
- aktualizacja:
- 2 min czytania
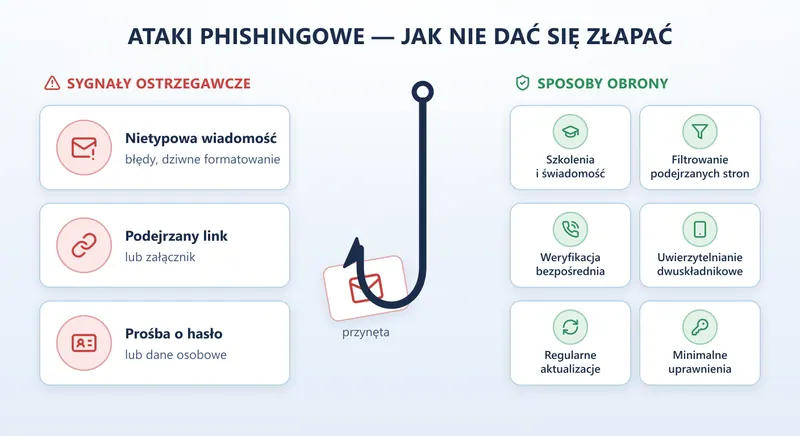
Ataki phishingowe są jednym z najbardziej rozpowszechnionych i skutecznych narzędzi w arsenale cyberprzestępców. Te wysublimowane metody socjotechniczne mają na celu wyłudzenie poufnych informacji, takich jak hasła, dane karty kredytowej czy informacje o tożsamości, poprzez podszywanie się pod zaufane podmioty. W tym tekście omówię, jak rozpoznawać i chronić się przed atakami phishingowymi.
Rozpoznawanie Ataków Phishingowych
1. Nietypowe Email'e i Wiadomości: Phishing często przybiera formę wiadomości e-mail lub komunikatów od rzekomo zaufanych źródeł, takich jak banki czy popularne serwisy internetowe. Jednakże, te wiadomości często zawierają podejrzane linki, błędy ortograficzne, niewłaściwą gramatykę lub dziwne formatowanie.
2. Podejrzane Linki i Załączniki: Cyberprzestępcy często wykorzystują linki, które prowadzą do fałszywych stron internetowych. Podobnie, załączniki mogą zawierać złośliwe oprogramowanie. Zanim klikniesz w link lub otworzysz załącznik, zastanów się dwa razy.
3. Prośby o Dane Osobowe: Wiarygodne organizacje rzadko proszą o poufne informacje przez e-mail. Jeśli otrzymasz prośbę o udostępnienie danych osobowych, potraktuj ją z dużym sceptycyzmem.
Sposoby Obrony
1. Edukacja i Świadomość: Jednym z kluczowych elementów obrony przed phishingiem jest edukacja użytkowników. Regularne szkolenia i kampanie informacyjne mogą znacznie zwiększyć świadomość zagrożeń i uchronić organizację przed phishingiem.
2. Używanie Rozszerzeń do Filtrowania Phishingu: Wiele przeglądarek oferuje rozszerzenia, które pomagają identyfikować i blokować podejrzane strony internetowe.
3. Weryfikacja Bezpośrednia: W przypadku otrzymania podejrzanej prośby, zawsze warto skontaktować się bezpośrednio z daną instytucją za pomocą oficjalnych kanałów komunikacji.
4. Używanie Dwuskładnikowej Autoryzacji: Dwuskładnikowa autoryzacja (2FA) dodaje dodatkową warstwę bezpieczeństwa, wymagając czegoś więcej niż tylko hasła, np. kodu wysłanego na telefon.
5. Regularne Aktualizacje Oprogramowania: Upewnij się, że Twoje oprogramowanie, w tym system operacyjny i oprogramowanie antywirusowe, jest zawsze aktualne.
6. Stosowanie Zasad Minimalnych Uprawnień: Nie każdy pracownik potrzebuje dostępu do wszystkich systemów. Ogranicz dostęp do niezbędnego minimum, aby zminimalizować ryzyko w przypadku skutecznego ataku phishingowego.
Podsumowanie
Ochrona przed phishingiem wymaga ciągłej czujności i regularnego aktualizowania wiedzy o nowych zagrożeniach. Poprzez połączenie edukacji, środków technicznych i odpowiednich praktyk bezpieczeństwa, organizacje i indywidualni użytkownicy mogą znacznie zmniejszyć ryzyko stania się ofiarą tych coraz bardziej wyrafinowanych ataków. Kilka ciekawych informacji można znaleźć na stronach gov.pl
Zapraszam do kontaktu !
- #ataki phishingowe
- #audyt iso
- #iso 27001
- #iso/iec 27001
- #nis2
- #phishing
- #polityka bezpieczeństwa
Przeczytaj również
Zagrożenia
Kopie zapasowe i odporność na ransomware w JST — zasada 3-2-1-1-0 i test odtworzenia
Jak zaprojektować kopie zapasowe w urzędzie odporne na ransomware. Zasada 3-2-1-1-0, kopie immutable, plan DR i regularne testy odtworzenia w JST.
Przeczytaj
Zagrożenia
Jak skutecznie zabezpieczyć organizację przed cyberatakami?
Cyberbezpieczeństwo - dowiedz się, jak skutecznie chronić swoją organizację przed cyberatakami. Poznaj kluczowe strategie, narzędzia i praktyki w zakresie cyberbezpieczeństwa
Przeczytaj
Zagrożenia
AI w cyberbezpieczeństwie: zagrożenia i bezpieczne korzystanie
Jak AI wspiera ataki phishingowe, czym są prompt injection i zatruwanie danych oraz jakie zasady wdrożyć przed użyciem narzędzi AI w organizacji?
Przeczytaj