
Audyt bezpieczeństwa informacji: kiedy jest potrzebny i jak wygląda?
- Dariusz Dziosa
- aktualizacja:
- 4 min czytania
Audyt bezpieczeństwa informacji porównuje rzeczywiste działania organizacji z określonymi wymaganiami. Nie zaczyna się od szukania winnych. Najpierw trzeba ustalić co badamy, według jakich kryteriów i po co. Inny zakres ma roczny audyt wymagany przez Krajowe Ramy Interoperacyjności (KRI), inny ocena działającego SZBI, a jeszcze inny techniczny przegląd sieci i aplikacji.
Kiedy audyt jest obowiązkowy?
W podmiotach realizujących zadania publiczne § 19 ust. 2 pkt 14 rozporządzenia KRI wymaga zapewnienia okresowego audytu wewnętrznego bezpieczeństwa informacji nie rzadziej niż raz na rok. Samo posiadanie polityki bezpieczeństwa albo wykonanie testu penetracyjnego nie dowodzi realizacji tego obowiązku.
W innych organizacjach obowiązek może wynikać z odrębnych przepisów, przyjętej normy, umowy lub wymagań klienta. Przykładowo ustawa o KSC przewiduje audyt dla określonych podmiotów kluczowych, ale nie należy automatycznie przenosić tego obowiązku na każdą firmę. Najpierw trzeba ustalić status podmiotu i właściwe wymagania. Jeżeli szukasz zakresu rocznego badania dla urzędu, zobacz audyt KRI.
Nawet gdy przepis nie narzuca cyklu, audyt bywa uzasadniony po zmianie systemów, incydencie, reorganizacji lub przed decyzją o większej inwestycji w zabezpieczenia. Wtedy cel i częstotliwość wynikają z ryzyka oraz decyzji organizacji.
Co audytor sprawdza w praktyce?
Punktem wyjścia są zakres i kryteria. Audytor może przejrzeć analizę ryzyka, polityki, procedury, rejestr aktywów, uprawnienia, wyniki testów kopii zapasowych i zapisy obsługi incydentów. Rozmowy z osobami odpowiedzialnymi za procesy oraz próbki dowodów pozwalają sprawdzić, czy zasady działają poza dokumentacją. Konkretne systemy i okres badania powinny być uzgodnione przed rozpoczęciem prac.
Audyt nie jest tym samym co test penetracyjny. Test szuka podatności w uzgodnionych systemach i może być jednym z dowodów użytych podczas audytu. Audyt ocenia także odpowiedzialność, procesy, ryzyko i skuteczność działań. Z kolei audyt wewnętrzny lub wstępna ocena SZBI nie zastępuje audytu jednostki certyfikującej. Zakres oceny działającego systemu opisujemy na stronie audytu SZBI.
Jak przygotować organizację?
Warto zebrać aktualny zakres systemów, listę właścicieli procesów, ostatnią analizę ryzyka, dokumenty SZBI i dowody wykonania działań. Nie trzeba przygotowywać dokumentacji „na pokaz”. Rozbieżność między procedurą a codzienną pracą jest właśnie informacją potrzebną do poprawy. Ustal też osobę koordynującą udostępnienie materiałów i sposób bezpiecznego przekazania audytorowi danych.
Po badaniu raport powinien wskazać kryteria, sprawdzone obszary, ustalenia poparte dowodami, znaczenie dla ryzyka i zalecane działania. Kierownictwo powinno następnie przypisać właścicieli poprawek, terminy oraz sposób potwierdzenia ich wykonania. Audyt daje podstawę do decyzji; sam raport nie usuwa niezgodności ani nie gwarantuje braku incydentów.
Jeżeli potrzebujesz szerszej oceny procesów i zabezpieczeń, sprawdź audyt bezpieczeństwa cybernetycznego Idealdata. Skontaktuj się z nami, aby ustalić punkt odniesienia, zakres i oczekiwany wynik prac.
- #audyt
- #bezpieczeństwo informacji
- #KRI
- #SZBI
Przeczytaj również
Audyt
Audyt cyberbezpieczeństwa — kompletny przewodnik dla firm, szpitali i jednostek samorządu terytorialnego
Jak przebiega audyt cyberbezpieczeństwa w firmie, szpitalu i urzędzie? Poznaj zakres badania, jego etapy oraz sposób wykorzystania raportu.
Przeczytaj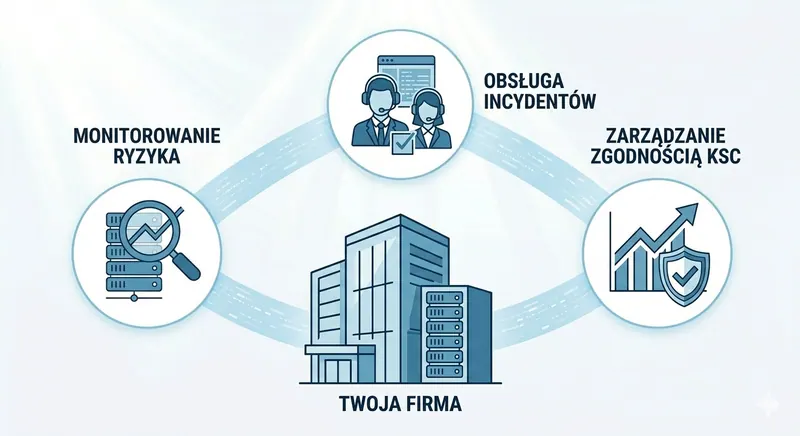
Audyt
Audyt KSC w samorządzie: 5 najczęstszych błędów w przygotowaniu dokumentacji i infrastruktury
Dokumentacja „na półkę” – dlaczego martwe procedury są największym ryzykiem podczas kontroli? Przygotowanie do audytu z zakresu Krajowego Systemu
Przeczytaj
Audyt
Do czego wykorzystać wyniki audytu bezpieczeństwa
Raport z audytu bezpieczeństwa to początek pracy. Zobacz, jak ustalić priorytety, przypisać działania naprawcze i sprawdzić, czy poprawki działają.
Przeczytaj