
Dlaczego o bezpieczeństwo informacji należy zadbać jak najwcześniej, czyli „Mądry Polak przed szkodą”.
- Dariusz Dziosa
- aktualizacja:
- 1 min czytania
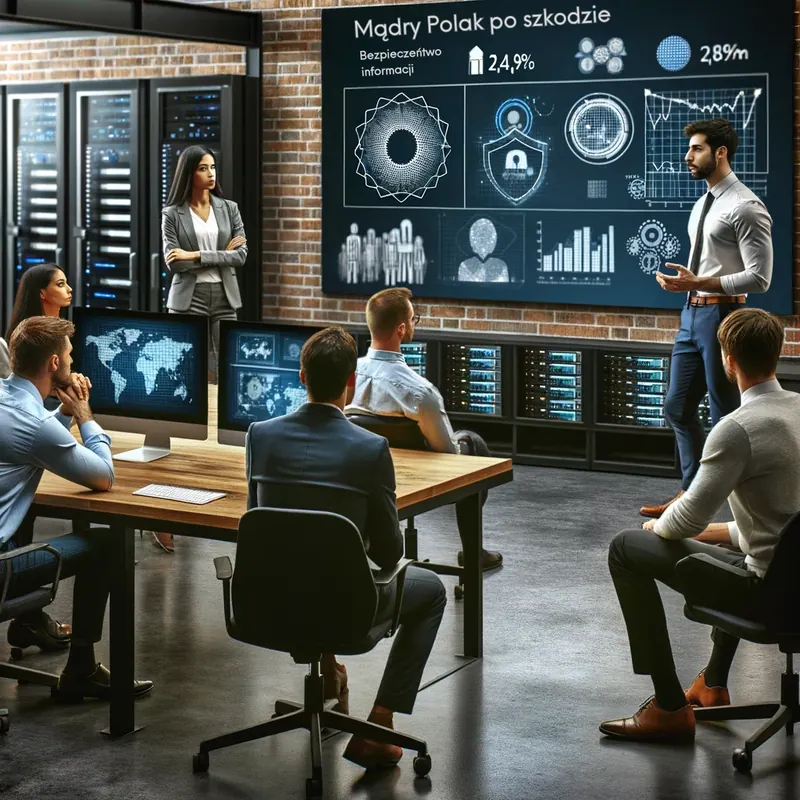
Często o bezpieczeństwie informacji myśli się w jako o wyzwaniu pod względem technologicznym związanym z zakupem i wdrożeniem drogich rozwiązań sprzętowych i programowych. Ale bezpieczeństwo informacji to kwestia przede wszystkim organizacyjna. W dobie cyfryzacji i rosnącej liczby cyberataków, ochrona danych staje się priorytetem dla każdej organizacji i o bezpieczeństwo informacji warto zadbać jak najwcześniej. Wczesne Zabezpieczenie = Mniejsze Ryzyko Im wcześniej organizacja zacznie dbać o bezpieczeństwo swoich danych, tym mniejsze ryzyko wystąpienia problemów w przyszłości. Wdrożenie odpowiednich procedur i narzędzi zabezpieczających na wczesnym etapie, monitorowanie ich skuteczności oraz ich doskonalenie oraz usuwanie kolejnych luk i braków pozwala na uniknięcie wielu potencjalnych zagrożeń. Konsekwencje naruszenia bezpieczeństwa informacji mogą być bardzo kosztowne. Obejmują one nie tylko straty finansowe związane z karami i odszkodowaniami, ale także utratę reputacji i zaufania klientów. Dlatego tak ważne jest, aby zabezpieczyć swoje dane przed takimi incydentami. Ochrona Danych to Obowiązek W większości krajów na świecie obszar ochrony danych jest uregulowany różnego rodzaju przepisami. W krajach UE, w tym w Polsce, ochrona danych osobowych jest obowiązkowa. Mamy obowiązujące przepisy w zakresie Ochrony Danych Osobowych (RODO) ale także ogólnounijne przepisy dotyczące cyberbezpieczeństwa (NIS2). Organizacje, które nie dbają o bezpieczeństwo swoich danych, mogą narazić się na surowe kary, w tym na wysokie grzywny. W obszarze bezpieczeństwa informacji niezmiernie ważne jest, aby zadbać o to jak najwcześniej. Pamiętaj, że lepiej zapobiegać, niż leczyć. Zadbaj o bezpieczeństwo swojej organizacji już dziś! Zapraszam do kontaktu !
- #audyt iso
- #cyberbezpieczny samorząd
- #iso 27001
- #iso/iec 27001
- #lista rankigowa
- #nis2
- #polityka bezpieczeństwa
- #szbi
Przeczytaj również
SZBI i ISO/IEC 27001
Zarządzanie tożsamością i dostępem w urzędzie — MFA, przeglądy uprawnień i konta uprzywilejowane
Zarządzanie tożsamością i dostępem w JST — MFA, proces JML, przeglądy okresowe uprawnień, konta uprzywilejowane i serwisowe. Praktyczny plan na 90 dni.
Przeczytaj
SZBI i ISO/IEC 27001
Program security awareness w JST — od pierwszego dnia w pracy do KPI skuteczności
Program szkoleń z cyberbezpieczeństwa w JST: roczny plan, symulacje phishingu i wskaźniki, które pomagają ocenić zmianę zachowań.
Przeczytaj
SZBI i ISO/IEC 27001
Wdrożenie ISO/IEC 27001 krok po kroku — praktyczny poradnik
Wdrożenie ISO/IEC 27001 krok po kroku: analiza luk, ocena ryzyka, dokumentacja SZBI, audyt wewnętrzny i przygotowanie do certyfikacji.
Przeczytaj