
System Zarządzania Bezpieczeństwem Informacji (SZBI) – fundament zgodności z KSC
- Marcin Gabrych
- 2 min czytania
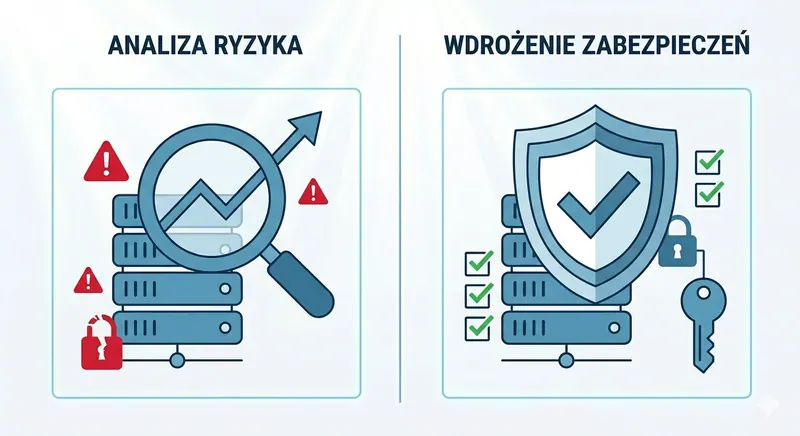
Ustalenie, że Twoja firma jest podmiotem kluczowym lub ważnym, to dopiero początek drogi. Prawdziwe wyzwanie zaczyna się w momencie wdrożenia konkretnych środków bezpieczeństwa. Nowelizacja ustawy o KSC odchodzi od reaktywnego podejścia do incydentów na rzecz systemowego zarządzania ryzykiem. Sercem tego systemu jest SZBI – zbiór procedur, technologii i zasad higieny cyfrowej, które mają uczynić Twoją organizację odporną na ataki.
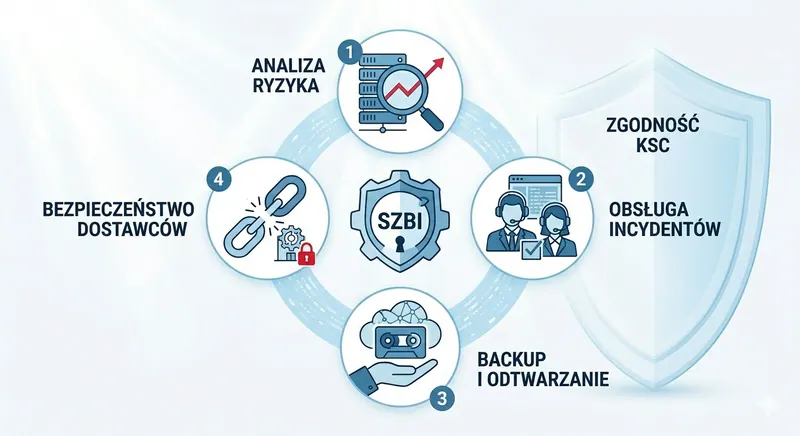
Analiza ryzyka – pierwszy krok do bezpieczeństwa Zgodnie z nowymi przepisami, podmioty kluczowe i ważne muszą regularnie przeprowadzać analizę ryzyka. Nie może to być jednak dokument schowany w szufladzie. Ustawa wymaga, aby środki bezpieczeństwa były proporcjonalne do zidentyfikowanego ryzyka. Co to oznacza w praktyce?
Identyfikację krytycznych aktywów informacyjnych (gdzie są najważniejsze dane?).
Ocenę prawdopodobieństwa ataku i jego potencjalnych skutków dla ciągłości działania.
Dobór zabezpieczeń technicznych, które realnie mitygują te zagrożenia.
Minimalny standard bezpieczeństwa (Lista obowiązków) Ustawa KSC (w ślad za NIS 2) precyzuje listę obszarów, które SZBI musi obejmować. Do najważniejszych należą:
Zarządzanie incydentami: Musisz mieć procedury, które pozwolą nie tylko wykryć atak, ale też skutecznie go zaraportować i zminimalizować jego skutki.
Ciągłość działania i zarządzanie kryzysowe: Co zrobisz, gdy serwery zostaną zaszyfrowane? Ustawa wymaga posiadania kopii zapasowych (backupów) i planów odtwarzania systemów po awarii.
Bezpieczeństwo łańcucha dostaw: To nowość – musisz ocenić, czy Twoi dostawcy IT (np. chmury czy oprogramowania) spełniają wymogi bezpieczeństwa.
Cyberhigiena i szkolenia: Bezpieczeństwo zaczyna się od człowieka. Regularne szkolenia pracowników i kadry zarządzającej są teraz wymogiem ustawowym.
Wsparcie "zarządzane" – czy musisz robić to sam? Nowelizacja dopuszcza korzystanie z usług dostawców usług zarządzanych w zakresie cyberbezpieczeństwa (MSSP). Dla wielu średnich firm to jedyna droga do spełnienia rygorystycznych wymogów bez konieczności budowania własnego, kosztownego działu Security Operations Center (SOC).
W idealdata.pl oferujemy wsparcie w modelu "Security-as-a-Service". Pomagamy nie tylko opracować dokumentację SZBI, ale przede wszystkim dostarczamy technologię do monitorowania stanu systemów w czasie rzeczywistym, co pozwala na automatyczne wykrywanie anomalii i szybką reakcję.
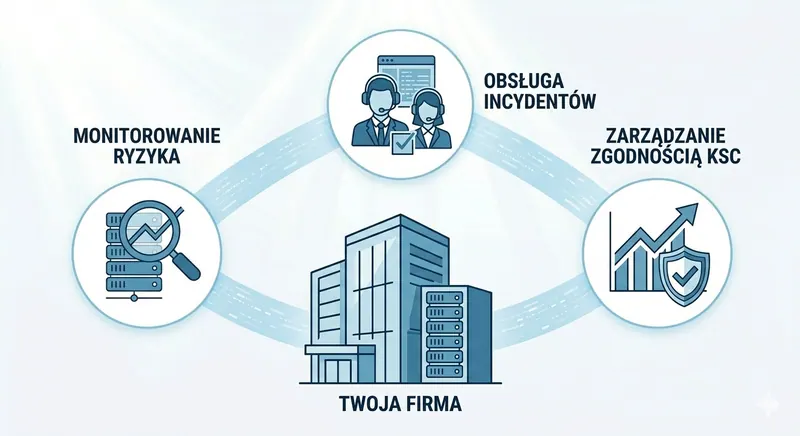
Podsumowanie Wdrożenie SZBI zgodnego z KSC to proces, a nie jednorazowe wydarzenie. Wymaga on połączenia wiedzy prawnej, technicznej i organizacyjnej. Pamiętaj, że celem nie jest "papierowa zgodność", ale realna odporność biznesu na paraliż cyfrowy. W kolejnym artykule omówimy, kto w Twojej firmie osobiście odpowiada za te procesy i jakie konsekwencje grożą za ich zaniedbanie.
Przeczytaj również
SZBI i ISO/IEC 27001
Zarządzanie tożsamością i dostępem w urzędzie — MFA, przeglądy uprawnień i konta uprzywilejowane
Zarządzanie tożsamością i dostępem w JST — MFA, proces JML, przeglądy okresowe uprawnień, konta uprzywilejowane i serwisowe. Praktyczny plan na 90 dni.
Przeczytaj
SZBI i ISO/IEC 27001
Program security awareness w JST — od pierwszego dnia w pracy do KPI skuteczności
Program szkoleń z cyberbezpieczeństwa w JST: roczny plan, symulacje phishingu i wskaźniki, które pomagają ocenić zmianę zachowań.
Przeczytaj
SZBI i ISO/IEC 27001
Wdrożenie ISO/IEC 27001 krok po kroku — praktyczny poradnik
Wdrożenie ISO/IEC 27001 krok po kroku: analiza luk, ocena ryzyka, dokumentacja SZBI, audyt wewnętrzny i przygotowanie do certyfikacji.
Przeczytaj