KSC i NIS2
Progi incydentu poważnego w KSC: co przewiduje projekt?
Jak projektowane progi KSC dotyczą firm i podmiotów publicznych? Sprawdź przykłady, terminy zgłoszeń i różnicę między projektem a obowiązującym prawem.
Przeczytaj
Artykuły o cyberbezpieczeństwie, SZBI, ISO/IEC 27001, NIS2, KSC i KRI — praktyczna wiedza dla firm, instytucji i samorządów.
KSC i NIS2
Jak projektowane progi KSC dotyczą firm i podmiotów publicznych? Sprawdź przykłady, terminy zgłoszeń i różnicę między projektem a obowiązującym prawem.
PrzeczytajSZBI i ISO/IEC 27001
Zarządzanie tożsamością i dostępem w JST — MFA, proces JML, przeglądy okresowe uprawnień, konta uprzywilejowane i serwisowe. Praktyczny plan na 90 dni.
PrzeczytajZagrożenia
Jak zaprojektować kopie zapasowe w urzędzie odporne na ransomware. Zasada 3-2-1-1-0, kopie immutable, plan DR i regularne testy odtworzenia w JST.
PrzeczytajKSC i NIS2
Jak zbudować plan reagowania na incydenty (IRP) w JST zgodny z KSC i ISO 27035. Terminy zgłoszeń do CSIRT NASK, checklista pierwszej godziny, symulacje tabletop.
PrzeczytajSZBI i ISO/IEC 27001
Program szkoleń z cyberbezpieczeństwa w JST: roczny plan, symulacje phishingu i wskaźniki, które pomagają ocenić zmianę zachowań.
PrzeczytajKSC i NIS2
Klauzule bezpieczeństwa w SIWZ i umowach z dostawcami IT dla JST. Wymagania NIS2 i KSC, prawo do audytu, zgłaszanie incydentów, ocena i nadzór dostawcy.
PrzeczytajKSC i NIS2
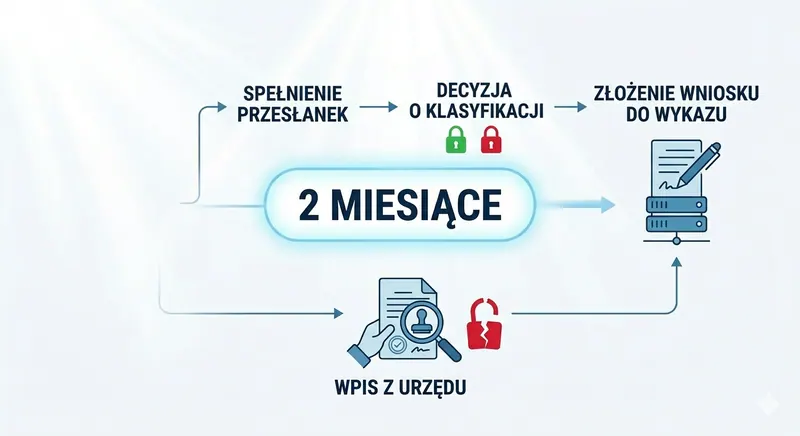
Termin 3 października 2026 r. minął. Sprawdź, kto składa wniosek, kto uzupełnia wpis z urzędu, jakie dane przygotować i kiedy korzystać z S46.
PrzeczytajKSC i NIS2
Jak przygotować audyt NIS2/KSC? Sprawdź kwalifikację podmiotu, terminy, zakres analizy luk i różnice między audytem diagnostycznym a ustawowym.
PrzeczytajSZBI i ISO/IEC 27001
Wdrożenie ISO/IEC 27001 krok po kroku: analiza luk, ocena ryzyka, dokumentacja SZBI, audyt wewnętrzny i przygotowanie do certyfikacji.
PrzeczytajSZBI i ISO/IEC 27001
Czym jest SZBI? Poznaj wymagania KRI i ISO/IEC 27001, etapy wdrożenia, dokumentację oraz rolę audytu działającego systemu.
PrzeczytajKRI
Audyt KRI w JST: coroczny obowiązek z § 19 rozporządzenia, zakres kontroli SZBI, dowody do zebrania i sposób wykorzystania raportu.
PrzeczytajAudyt
Jak przebiega audyt cyberbezpieczeństwa w firmie, szpitalu i urzędzie? Poznaj zakres badania, jego etapy oraz sposób wykorzystania raportu.
PrzeczytajOchrona danych
Synergia i wspólne cele RODO, KRI oraz KSC w codziennym zarządzaniu informacją Częstym, a zarazem bardzo szkodliwym zjawiskiem w polskich urzędach jest
PrzeczytajAudyt
Dokumentacja „na półkę” – dlaczego martwe procedury są największym ryzykiem podczas kontroli? Przygotowanie do audytu z zakresu Krajowego Systemu
PrzeczytajKSC i NIS2
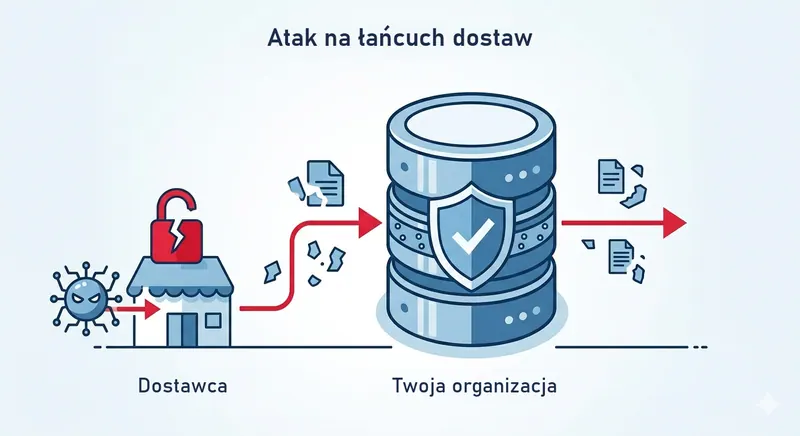
Nowa odpowiedzialność urzędu za standardy bezpieczeństwa dostawców zewnętrznych Wprowadzenie unijnej dyrektywy NIS2 do polskiego porządku prawnego
PrzeczytajKSC i NIS2
Luka w zabezpieczeniach fizycznych jako krytyczne zagrożenie dla infrastruktury teleinformatycznej JST Większość budżetów przeznaczanych na
PrzeczytajSZBI i ISO/IEC 27001
Wymagania Załącznika A normy ISO/IEC 27001 w kontekście bezpieczeństwa fizycznego i środowiskowego Wdrożenie normy ISO/IEC 27001 w jednostkach
PrzeczytajKSC i NIS2
Wdrożenie KSC w urzędach i JST – jak przygotować się do nowych wymogów NIS2 i ustawy o Krajowym Systemie Cyberbezpieczeństwa? Nowelizacja ustawy o
PrzeczytajKSC i NIS2
Nowelizacja ustawy o Krajowym Systemie Cyberbezpieczeństwa (KSC) narzuca na tysiące polskich firm rygorystyczne ramy czasowe i merytoryczne. Wdrożenie
PrzeczytajKSC i NIS2
Nowelizacja ustawy o Krajowym Systemie Cyberbezpieczeństwa wprowadza fundamentalną zmianę w postrzeganiu odpowiedzialności za bezpieczeństwo cyfrowe. Do
PrzeczytajSZBI i ISO/IEC 27001
Ustalenie, że Twoja firma jest podmiotem kluczowym lub ważnym, to dopiero początek drogi. Prawdziwe wyzwanie zaczyna się w momencie wdrożenia konkretnych
PrzeczytajKSC i NIS2
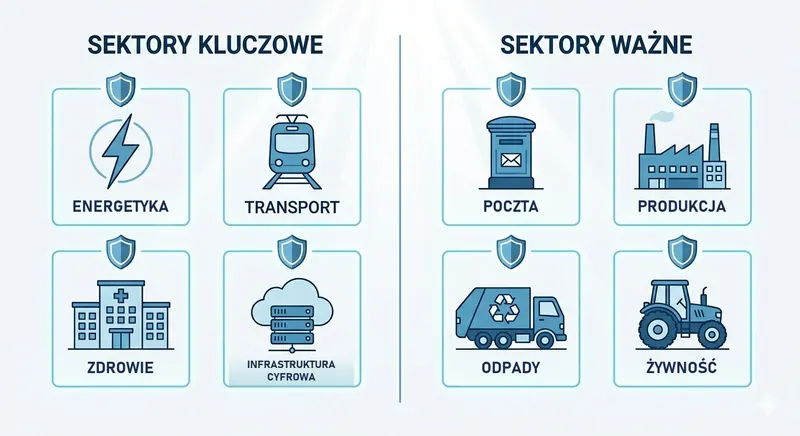
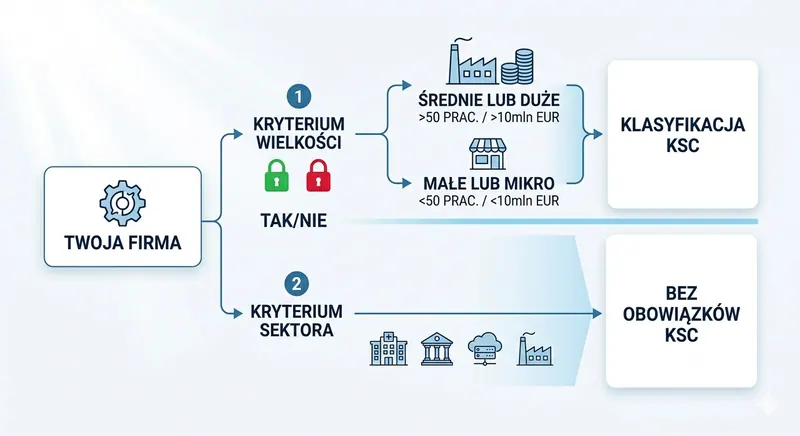
Jednym z najczęstszych pytań dotyczących nowelizacji ustawy o Krajowym Systemie Cyberbezpieczeństwa (KSC) jest: „Czy to dotyczy mojej firmy?”. O ile
PrzeczytajKSC i NIS2
W świecie, w którym cyfryzacja przenika każdy aspekt prowadzenia biznesu, cyberbezpieczeństwo przestało być domeną wyłącznie działów IT, a stało się
PrzeczytajKSC i NIS2
Cyberbezpieczne Wodociągi Zapewnienie ciągłości dostaw wody i odprowadzania ścieków to nie tylko kwestia sprawnych pomp i rur. W dobie postępującej
PrzeczytajCyberbezpieczny Samorząd
Jak utrzymać SZBI w JST? Sprawdź obowiązki z KRI, podział ról, roczny audyt i działania po projekcie Cyberbezpieczny Samorząd.
PrzeczytajZagrożenia
Cyberbezpieczeństwo - dowiedz się, jak skutecznie chronić swoją organizację przed cyberatakami. Poznaj kluczowe strategie, narzędzia i praktyki w zakresie cyberbezpieczeństwa
PrzeczytajSZBI i ISO/IEC 27001
Jak ocenić ochronę pomieszczeń, sprzętu i nośników w SZBI? Praktyczna lista kontroli, dowodów i działań po audycie ISO/IEC 27001.
PrzeczytajSZBI i ISO/IEC 27001
Co powinna zawierać dokumentacja SZBI? Praktyczna lista polityk, analizy ryzyka, planów i dowodów działania oraz różnice między ISO/IEC 27001 a KRI.
PrzeczytajZagrożenia
Jak AI wspiera ataki phishingowe, czym są prompt injection i zatruwanie danych oraz jakie zasady wdrożyć przed użyciem narzędzi AI w organizacji?
PrzeczytajCyberbezpieczny Samorząd
Jak rozróżnić coroczny audyt KRI, audyt podmiotu kluczowego KSC i dobrowolny przegląd techniczny? Zakres, dowody i wynik audytu dla JST.
PrzeczytajCyberbezpieczny Samorząd
Ankieta dojrzałości w Cyberbezpiecznym Samorządzie: kiedy złożyć wersję końcową, jak zachować format XLSX i objąć jednostki podległe.
PrzeczytajCyberbezpieczny Samorząd
Które jednostki podległe obejmuje ankieta Cyberbezpiecznego Samorządu? Sprawdź zakres, odpowiedzialność za dane i różnicę między ankietą a audytem.
PrzeczytajZagrożenia
Sztuczna inteligencja rewolucjonizuje cyberbezpieczeństwo poprzez wykrywanie zagrożeń, automatyzację reakcji i poprawę uwierzytelniania.
PrzeczytajKRI
Co NIK ustaliła w samorządach w 2024 i 2026 r.? Sprawdź wnioski dla ochrony danych, audytu KRI i oceny obowiązków wynikających z KSC/NIS2.
PrzeczytajCyberbezpieczny Samorząd
Cyberbezpieczny Samorząd - Wyniki z dnia 23 lutego 2024 - najnowsza lista gmin, miast, powiatów,
PrzeczytajKRI
Krajowe Ramy Interoperacyjności określają wymagania dla podmiotów publicznych. Sprawdź, kogo dotyczy coroczny audyt bezpieczeństwa informacji.
PrzeczytajCyberbezpieczny Samorząd
Cyberbezpieczny Samorząd - Wyniki konkursu Cyberbezpieczny Samorząd. Lista Gmin, Powiatów i Miast - Cyberbezpieczny !
PrzeczytajCyberbezpieczny Samorząd
Cyberbezpieczny Samorząd -dowiedz się jak samoocena wpływa na cyberbezpieczństwao organizacji - co możesz nam zlecić.SZBI
PrzeczytajCyberbezpieczny Samorząd
Cyberbezpieczny Samorząd - lista rankingowa. Sprawdź wyniki konkursu Cyberbezpieczny Samorząd. Lista Gmin - Cyberbezpieczny !
PrzeczytajOchrona danych
Sprawdź, jak EROD definiuje i monitoruje niezależność IOD! Dowiedz się, jak i czy można łączyć wdrażanie RODO z outsourcingiem IOD.
PrzeczytajCyberbezpieczny Samorząd
Jak dopasować dokumentację SZBI do urzędu po grancie: zakres, ryzyka, właściciele, dowody działania i aktualizacja zgodna z KRI.
PrzeczytajAudyt
Raport z audytu bezpieczeństwa to początek pracy. Zobacz, jak ustalić priorytety, przypisać działania naprawcze i sprawdzić, czy poprawki działają.
PrzeczytajCyberbezpieczny Samorząd
Jak przygotować ankietę wstępną Cyberbezpiecznego Samorządu? Ustal stan zabezpieczeń, plan działań i odpowiedzialność za dane jednostek podległych.
PrzeczytajZagrożenia
Cyfryzacja przynosi wyzwania dla JST. Ransomware jst jest jednym z poważnych zagrożeń dla bezpieczeństwa informacji: dowiedz się dlaczego.
PrzeczytajSZBI i ISO/IEC 27001
Bezpieczeństwo informacji - dowiedz się jak chronić informacje, by uniknąć kar, szkód i innych konsekwencji.
PrzeczytajAudyt
Kiedy audyt bezpieczeństwa informacji jest obowiązkowy, co sprawdza audytor i co powinno znaleźć się w raporcie? Wyjaśniamy różnice między zakresem KRI, SZBI i IT.
PrzeczytajZagrożenia
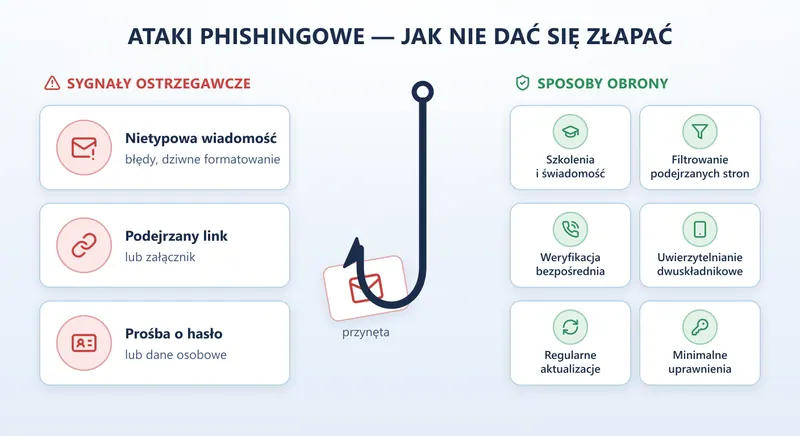
Phishing: Dowiedz się jak rozpoznawać i chronić się przed atakami phishingowymi - nietypowe email'e, podejrzane linki.
PrzeczytajKSC i NIS2
NIS2 w Polsce wdraża znowelizowana ustawa o KSC. Sprawdź datę wejścia w życie, terminy Wykazu KSC, S46 i pierwszego audytu.
PrzeczytajCyberbezpieczny Samorząd
Czy pentesty były obowiązkowe w Cyberbezpiecznym Samorządzie? Sprawdź różnicę między testem, audytem SZBI i zakresem grantu.
PrzeczytajCyberbezpieczny Samorząd
Co obejmuje SZBI w projekcie Cyberbezpieczny Samorząd? Dokumentacja, analiza ryzyka, audyt końcowy i utrzymanie efektów w JST.
PrzeczytajAudyt
Cyberbezpieczny Samorząd - skuteczne wykrywanie zagrożeń Za pomocą szerokiej gamy technologii: logi systemu, przepływ sieci, dane endpointów.
PrzeczytajSZBI i ISO/IEC 27001
Jak wdrożyć SZBI w urzędzie? Poznaj etapy, dokumenty i wyniki prac oraz różnice między wymaganiami KRI, normą ISO/IEC 27001 i projektem grantowym.
PrzeczytajZagrożenia
W dzisiejszych czasach zagrożenie phishingiem jest nieodłączną częścią codzienności. Dowiedz się jak się chronić przed cyberatakiem!
PrzeczytajZagrożenia
Uwaga na phishing! Przedstawiamy wskazówki, jak nie dać się oszukać – nie ufaj zaślepiającej powierzchowności i sprawdzaj adresy nadawcy.
PrzeczytajZagrożenia
Skuteczna walka z phishingiem. AI wykorzystuje algorytmy uczenia maszynowego do identyfikacji i wykrywania.
PrzeczytajKRI
Tak. § 19 KRI wymaga corocznego audytu wewnętrznego bezpieczeństwa informacji. Sprawdź, kogo dotyczy obowiązek, co ocenić i jak wykorzystać raport.
PrzeczytajZagrożenia
Oszuści szybko adaptują się do bieżących technologii, tworząc kampanie phishingowe. Zobacz, jak rozwijają się metody stosowane do phishingu.
PrzeczytajSZBI i ISO/IEC 27001
Cyberbezpieczny Samorząd, SZBI, audyty, wdrożenia szbi, KRI, testy penetracyjne, pentesty,
PrzeczytajCyberbezpieczny Samorząd
Cyberbezpieczny Samorząd - chroń JST. Opracowywanie i wdrażanie Systemu Zarządzania Bezpieczeństwem Informacji to ważny krok.
PrzeczytajZagrożenia
Jak chronić się przed phishingiem? Masowe e-maile, vishing, smishing, spear phishing, whaling - phishing ewoluuje!
PrzeczytajAudyt
Audyt cyberbezpieczeństwa – dowiedz się więcej o przygotowaniu, aby skutecznie zabezpieczyć się przed zagrożeniami IT.
PrzeczytajZagrożenia
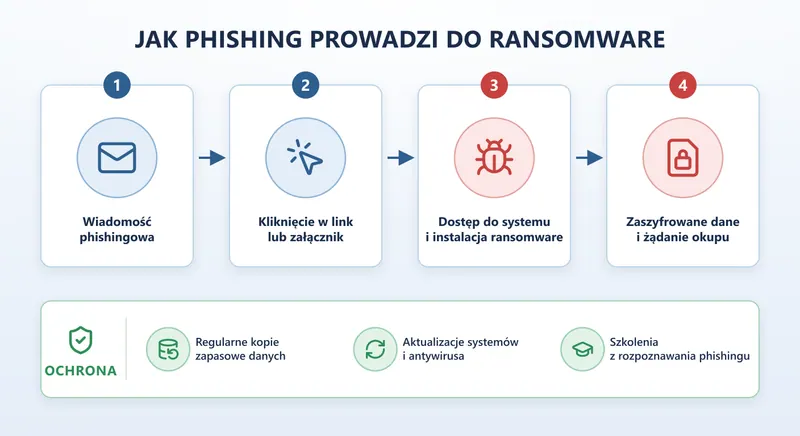
Phishing: dowiedz się, jak zrozumieć i uniknąć jego związku z ransomware. Przeczytaj, aby zapewnić bezpieczeństwo cyfrowe!
PrzeczytajCyberbezpieczny Samorząd
Audyt cyberbezpieczeństwa pozwala samorządom chronić dane przed włamywaczami. Sprawdź jak działa ten proces i jak być cyberbezpiecznym.
PrzeczytajAudyt
Testy penetracyjne (pentesty) skutecznym narzędziem do ochrony danych. Poznaj skuteczne metody na wykrycie potencjalnych słabości systemu.
PrzeczytajCyberbezpieczny Samorząd
Co daje audyt cyberbezpieczeństwa w urzędzie? Zobacz, jakie dowody sprawdzić, co powinien zawierać raport i jak nadać priorytet działaniom naprawczym.
PrzeczytajKRI
KRI określa struktury zarządzania, procesy i procedury, niezbędne do efektywnego wdrożenia systemów interoperacyjnych. Dowiedz się, jak wykorzystać praktycznie KRI!
PrzeczytajCyberbezpieczny Samorząd
Co obejmuje audyt SZBI w projekcie Cyberbezpieczny Samorząd? Sprawdź dokumenty, dowody działania zabezpieczeń i różnicę między audytem grantu a KRI.
PrzeczytajSZBI i ISO/IEC 27001
Proste objaśnienia pojęć używanych przy wdrożeniu i audycie SZBI: aktywa, analiza ryzyka, zabezpieczenia, deklaracja stosowania, niezgodność i certyfikacja.
Przeczytaj